Визит обслуживающего специалиста, неизвестный шлюз или похищенная учётная запись добавочного номера могут открыть путь к корпоративной телефонии. Обычный широкополосный доступ и голосовое оборудование могут использоваться во вред при отсутствии контроля установки и доступа. Практическая защита начинается с понимания разрешённых устройств и допустимых для них коммуникаций.
Caller ID — заявленный идентификатор, а не достаточное доказательство доверия к звонящему или устройству. Защита охватывает физический доступ, аппараты, учётные записи, SIP-транки, маршрутизацию и реагирование. VoIP не является мошеннической системой по природе, а маленький шлюз сам по себе не доказывает нарушение; важны разрешение и наблюдаемое поведение.
Учитывайте каждое устройство голосовой сети
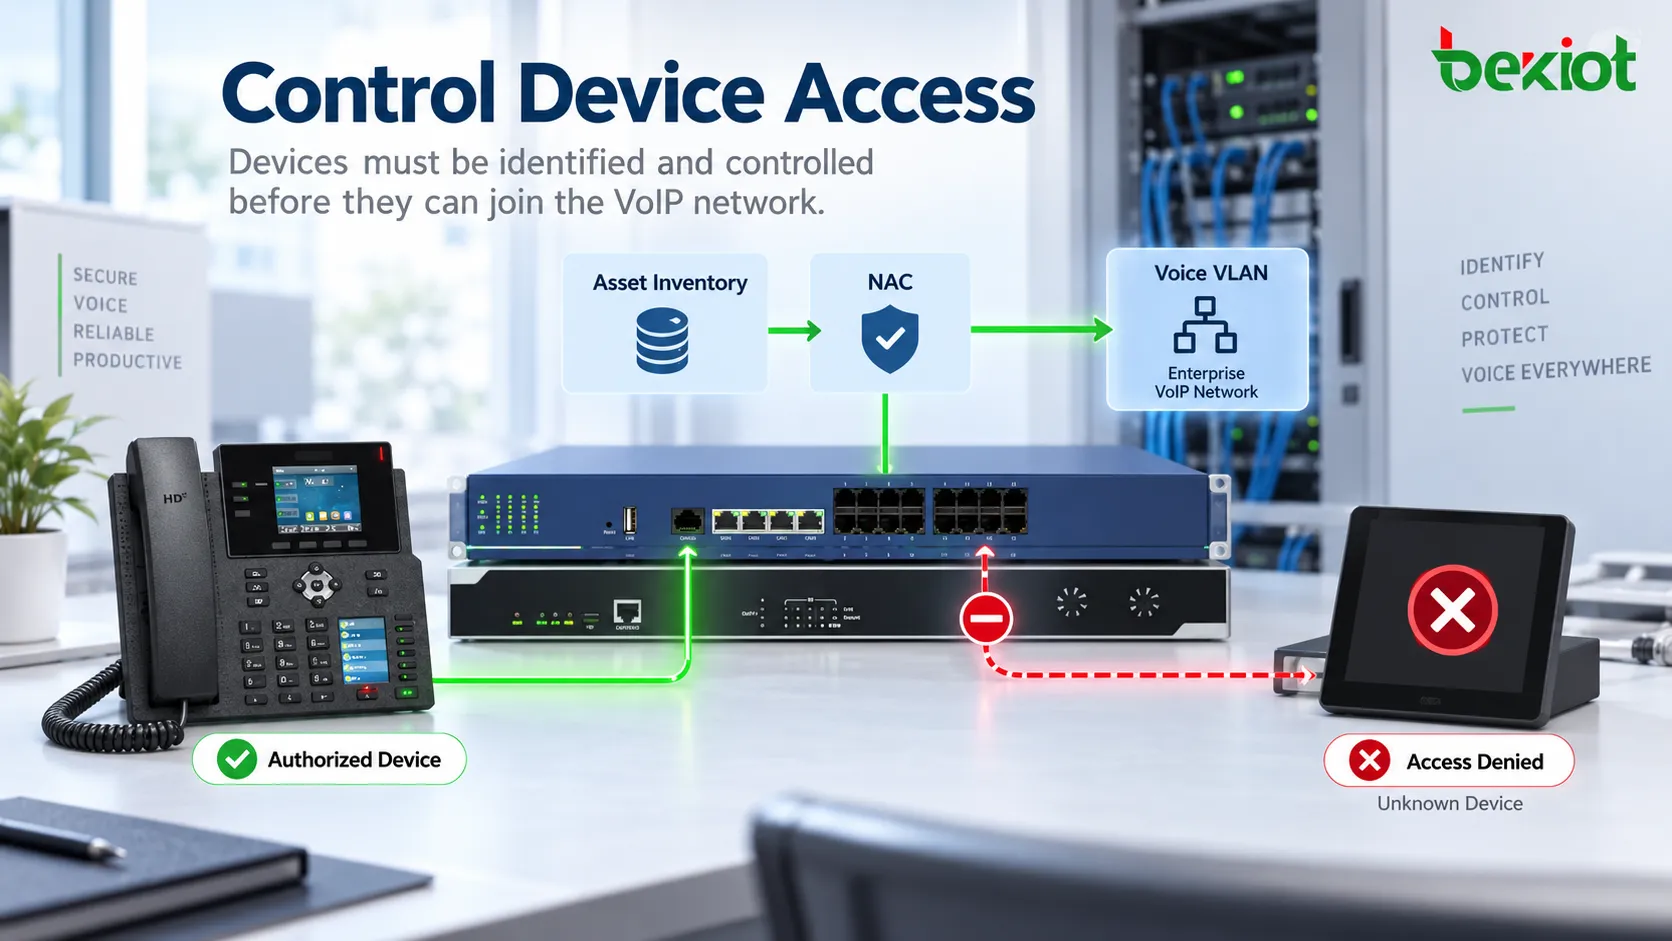
Ведите перечень IP-телефонов, ATA, шлюзов, SBC, IP PBX и конференц-устройств. Фиксируйте модель, версию ПО, сетевые идентификаторы, место, владельца и назначение. Сверяйте перечень с данными коммутаторов и платформ, требуйте согласования новых и временных тестовых устройств.
Разделяйте голосовой и административный трафик, где уместно, ограничивайте связи между сегментами, применяйте поддерживаемые 802.1X или контроль допуска. Voice VLAN сам по себе не является аутентификацией. MAC-контроль слабее криптографической аутентификации: адрес можно скопировать. Применяйте его как дополнительную меру при отсутствии более сильных методов.
Закрывайте аппаратные, сопровождайте посетителей и отключайте неиспользуемые порты, когда это допустимо. Законная заявка должна объяснять, кто и зачем подключил устройство. Проверяйте филиалы и открытые сетевые розетки наряду с серверной, убирайте временное оборудование после работ.
Управляйте полным жизненным циклом SIP-аккаунтов
Назначайте учётной записи владельца, согласованную роль и права звонков. Своевременно отключайте записи уволенных сотрудников и завершивших работу подрядчиков, меняйте разрешения при смене роли. Отделяйте обычные SIP-номера от веб-администраторов; номера и долговечного общего пароля недостаточно для управления идентичностью.
Используйте уникальные реквизиты, защищённое предоставление настроек и поддерживаемые сертификатные или аппаратные меры. MFA полезна для администрирования и входа в совместимые приложения, но обычный SIP-терминал с digest-аутентификацией может не поддерживать интерактивный запрос MFA. Защищайте его совместимыми сетевыми и парольными средствами, не заявляя MFA для каждой регистрации.
Разрешайте администрирование только через доверенные пути, например контролируемую VPN или промежуточный сервер, и регистрируйте изменения. Отслеживайте необычные регистрации, проверяйте неизвестные сети и устройства. Поездки, изменение адресов оператора и законные резервные клиенты могут объяснять аномалии; одна смена местоположения не доказывает взлом.
Контролируйте внешний периметр SIP
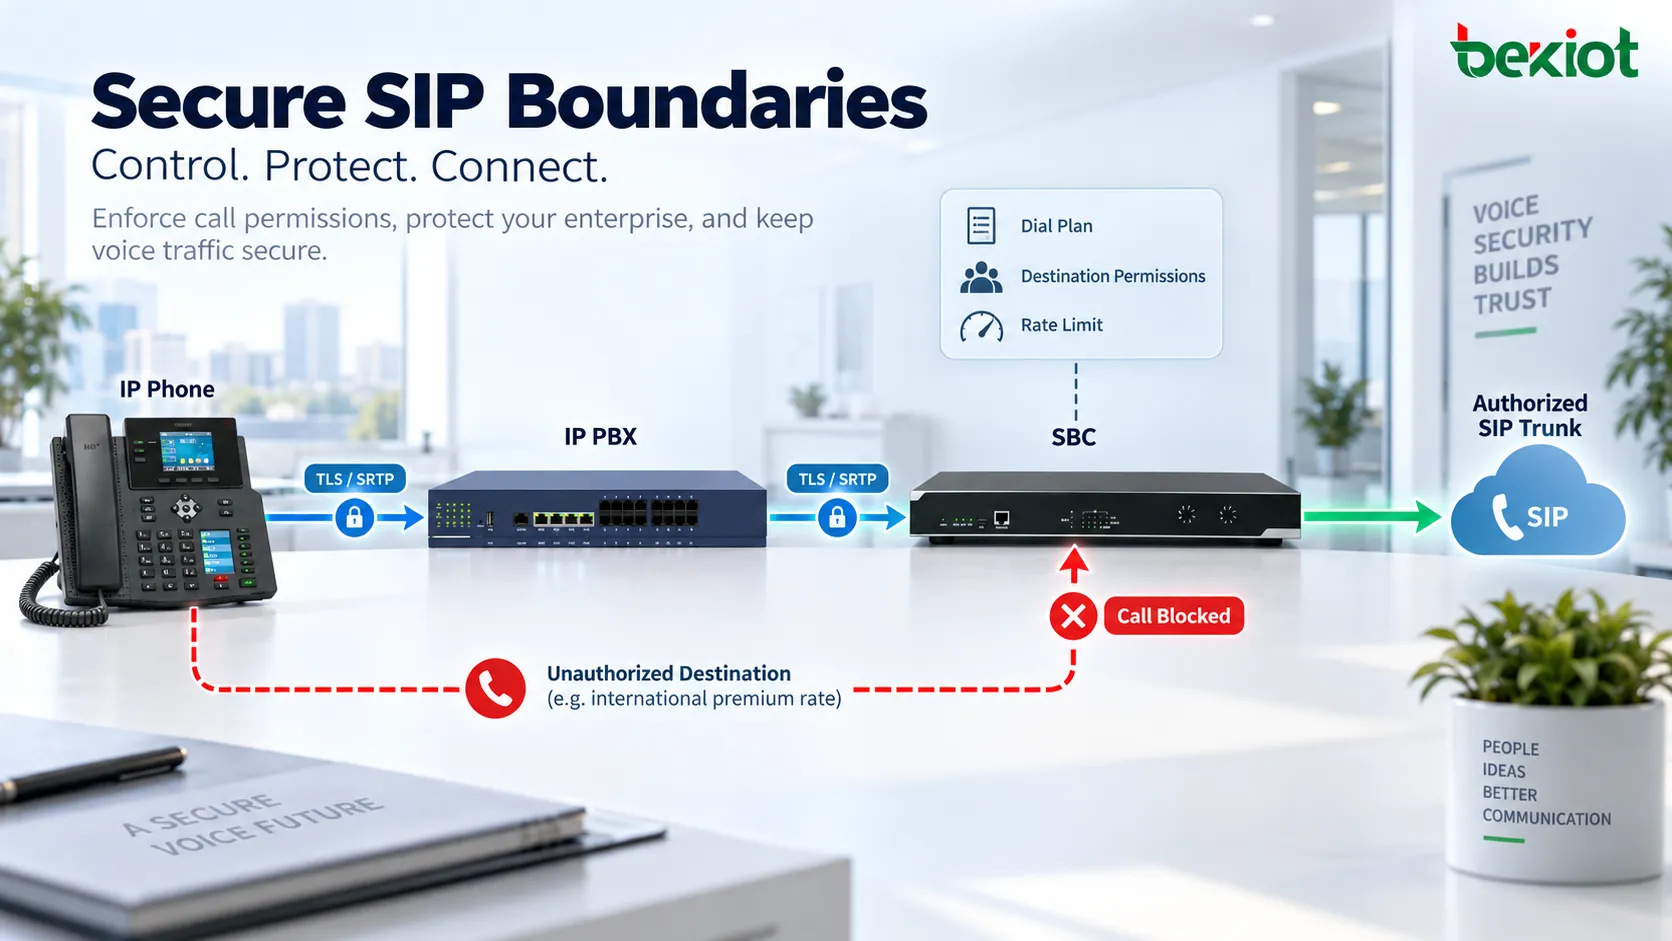
SBC может применять политику сессий между предприятием и разрешёнными операторами, облаками или удалёнными пользователями. В зависимости от возможностей он проверяет сигнализацию, ограничивает частоту и одновременность сессий, применяет доступ и скрывает части внутренней топологии. Ему нужны правильные настройки, обслуживание и достаточная производительность.
Дополняйте периметр правилами межсетевого экрана, ограничением источников, где возможно, лимитами частоты и подготовкой к отказу в обслуживании. Разрешайте только необходимые пути сигнализации и медиа. Публичные административные порты и широкие временные исключения нельзя оставлять открытыми после ввода. Диапазоны оператора меняются, поэтому правила тоже нуждаются в обслуживании.
Документируйте обычный маршрут от внутренней телефонии через контролируемый периметр к разрешённому оператору или платформе. SBC не является универсальным экраном, детектором мошенничества или гарантией идентичности. Проверяйте реальное применение политик: отклонённые сессии, разрешённых удалённых пользователей и работу под согласованной нагрузкой.
Ограничивайте звонки действительной учётной записи
Успешная аутентификация не должна давать неограниченные международные, премиальные или SIP URI вызовы. Определяйте класс обслуживания по роли и направления по деловой потребности. Необслуживаемому пункту помощи могут требоваться лишь разрешённые диспетчерские; международным продажам — более широкая, но явная политика.
Применяйте подходящие лимиты одновременности, длительности, использования или расходов, если это поддерживают платформа и оператор. Связывайте оповещения с согласованной реакцией. Порогам нужна деловая база: нагруженный контакт-центр или дежурная команда закономерно отличаются от офисного телефона дневного использования.
Проверяйте планы набора, переадресацию, голосовую почту, переводы и неиспользуемые транки. Ограниченный номер всё ещё открывает дорогой маршрут, если перевод или переадресация обходят политику. Сохраняйте необходимую экстренную связь и контролируемые исключения; борьба с мошенничеством не должна без разбора отключать критические коммуникации.
Защищайте сигнализацию и медиа отдельно
TLS защищает SIP-сигнализацию на соединениях, где он включён и проверен. SRTP способен обеспечивать конфиденциальность и целостность медиа при подходящей криптографии и управлении ключами. Ни выбор порта, ни значок защищённого звонка сами по себе этого не обеспечивают.
Проверяйте доверие сертификатам, идентичность сервера, сроки, защиту закрытых ключей и совместимость каждого сегмента. Переход с порта 5060 на 5061 сам по себе не создаёт безопасности. SRTP требует поддерживаемого способа установки ключей; полного механизма их управления сам SRTP не определяет.
SBC, медиапрокси или оператор может завершать шифрование и начинать новый защищённый сегмент. Уточните, кто имеет доступ к сигнализации и аудио и где шифрование заканчивается, особенно на границе PSTN. Шифрование не заменяет авторизацию или правила звонков: похищенные действительные реквизиты позволяют сделать зашифрованный мошеннический вызов.
Контролируйте поведение вместе с корректностью протокола
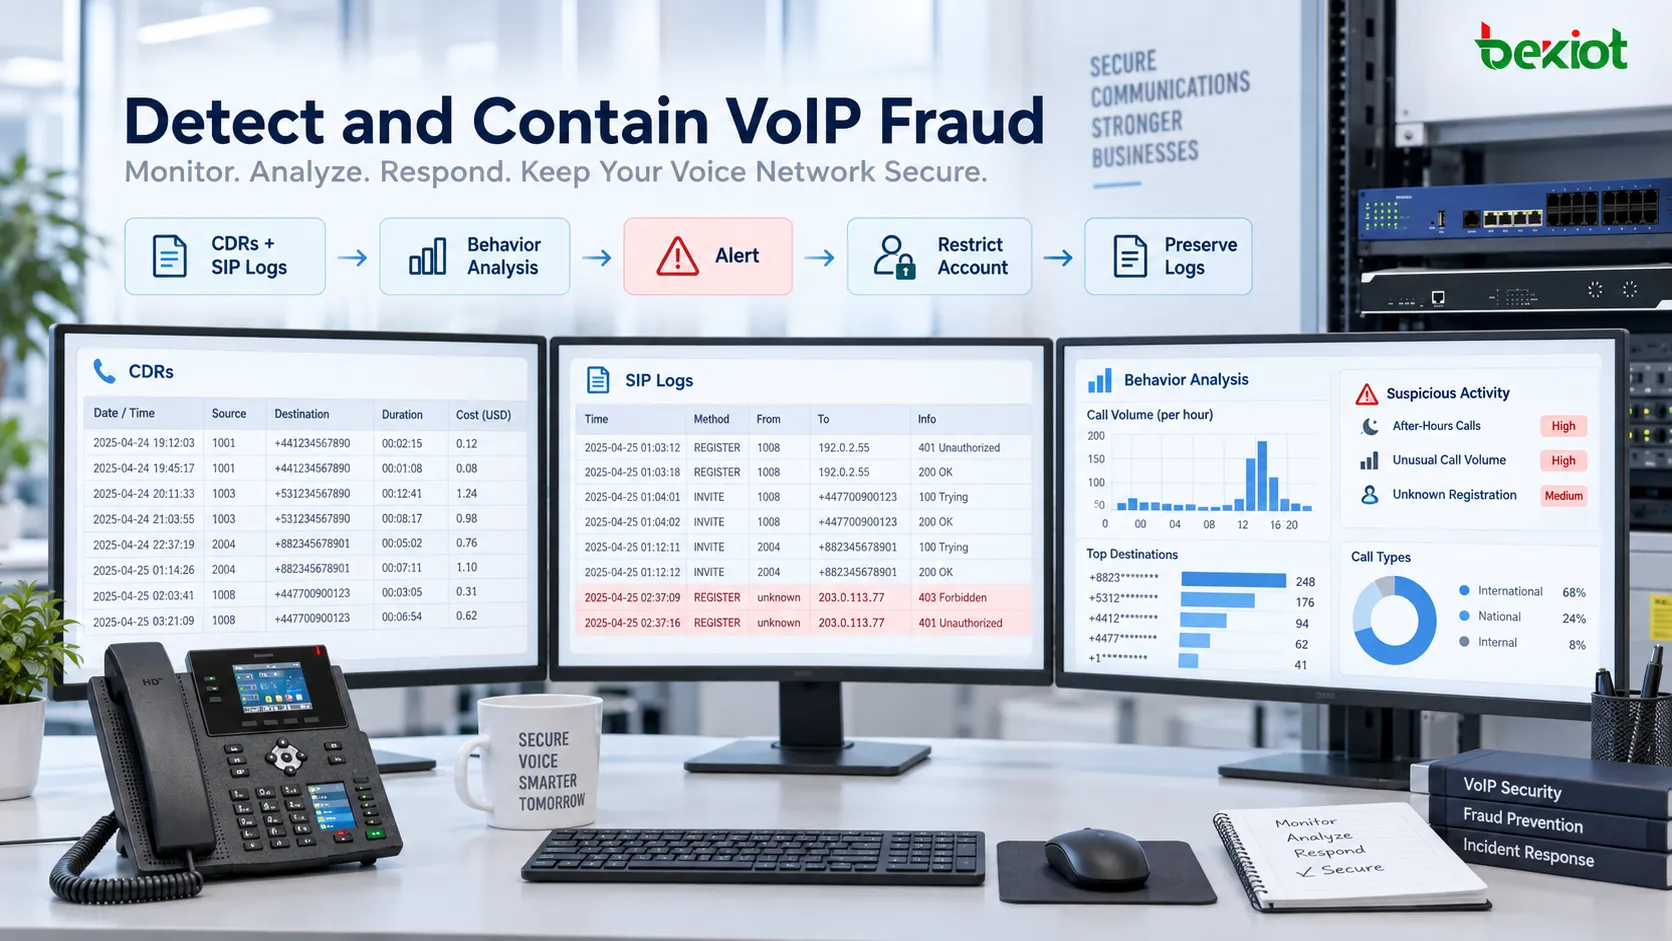
Собирайте полезные CDR, события регистрации и аутентификации, активность транков и административные изменения. Сравнивайте направления, длительность, одновременность, ошибки, время и источники с ожидаемым поведением. Допустимый SIP INVITE может начать звонок, который компания никогда не намеревалась разрешать.
Проверки заслуживают ночные международные звонки дневной записи, внезапная нагрузка спящего транка, повторные смены регистрации и резкий рост коротких вызовов. У каждого признака бывает законное объяснение. Сопоставляйте факты и приоритеты проверки вместо объявления любого отклонения доказанным мошенничеством.
Правила, статистика и ИИ-анализ помогают выявлять закономерности, но требуют пригодных данных, настройки и ответственного человека. Определите получателя сигнала, сроки проверки и условия ограничений. Измеряйте ложные срабатывания и пропущенные события; модель или проверка протокола не гарантирует предотвращения мошенничества.
Готовьте локализацию и доказательства заранее
Синхронизируйте время IP PBX, SBC, экрана и мониторинга. Сохраняйте достаточно CDR, данных аутентификации, предоставления настроек и изменений маршрутов для сопоставления сторон, времени, длительности, транка и результата. Защищайте журналы от несанкционированного доступа и изменений, устанавливайте сроки по эксплуатационным потребностям и правилам конфиденциальности.
План реакции должен определять дежурного, контакт оператора и полномочия ограничить запись или маршрут. Сохраняйте доказательства при сдерживании проблемы. По возможности ограничивайте затронутый аккаунт или направление и сохраняйте необходимые звонки. Сброса реквизитов недостаточно, если атакующий контролирует устройство, источник настройки или администратора.
Определите масштаб, удалите неразрешённое оборудование или настройки, устраните точку входа и проверьте сервис до восстановления. Фиксируйте решения и пересматривайте меры после инцидента. Предварительно согласованные действия ускоряют локализацию, но автоблокировку нужно проверять на законных поездках, пиках нагрузки и экстренных сценариях.
Проверяйте обслуживание и доступ подрядчиков
Неожиданные установки или обновления проверяйте через известного внутреннего сотрудника либо независимо найденный официальный канал. Формы, удостоверения и номера от посетителя недостаточно. Сопоставьте визит с заявкой и учтите внесённое или вывезенное оборудование.
Предоставляйте подрядчикам именной временный доступ с необходимыми правами. Сопровождайте физические работы, журналируйте удалённое администрирование и закрывайте доступ по завершении. Обучайте сотрудников сообщать о неизвестных устройствах и подозрительных просьбах; технические меры эффективнее с поддерживающими процедурами обслуживания.
Превратите меры в постоянную рабочую систему
Полезная цепочка: узнаваемые устройства, контролируемый доступ, управляемые аккаунты, ограниченные маршруты, защищённый трафик, мониторинг и отработанная реакция. Обновляйте поддерживаемое ПО и прошивки, сохраняйте утверждённые настройки и проверяйте восстановление. Назначайте владельца каждой меры для сохранения эффективности после установки.
В решении Becke Telcom уточняйте, какие меры относятся к терминалу, IP PBX, шлюзу, SBC, оператору или интегрированной платформе безопасности. Требуйте документацию и подтверждение настроек, не предполагая у каждого устройства лимиты расходов, MFA, аналитику или автоматическую изоляцию. Облако тоже оставляет клиенту ответственность за аккаунты, аппараты и права.
Проверяйте проект согласованными испытаниями: отклоните неизвестный терминал, запретите недопустимое направление, проверьте шифрование нужных сегментов, создайте безопасный тестовый сигнал и отрепетируйте локализацию и восстановление аккаунта. Используйте разрешённые тестовые записи и номера. Фиксируйте результаты, ручные операции и ответственных вне рабочих часов.
Частые вопросы
Управляет ли облачный PBX-провайдер всей безопасностью VoIP?
Нет. Обязанности зависят от договора. Клиент обычно управляет пользователями, устройствами и правами звонков, провайдер — указанной инфраструктурой и сервисными мерами. Документируйте разделение, контакты и доступные доказательства.
Как часто проверять голосовую систему?
Выберите график по риску и проводите проверку после крупных обновлений, новых транков, изменений удалённого доступа, смены оператора или инцидента. Непрерывные сигналы не заменяют периодический контроль аккаунтов, поддержки ПО и накопленных маршрутных исключений.
Как предоставить удалённый доступ обслуживающей организации?
Через именной аккаунт в утверждённой VPN или контролируемом промежуточном сервере, с ограничением времени и задачи. Сохраняйте входы и изменения, затем отзывайте доступ. Избегайте постоянного общего пароля администратора.
Нужно ли хранить каждый голосовой пакет длительно?
Обычно нет. Полный захват может содержать частную сигнализацию или аудио и создавать большие расходы хранения и контроля доступа. По согласованной политике храните нужные журналы и CDR, а для конкретной диагностики или расследования применяйте ограниченный разрешённый захват.
Технические источники
IETF RFC 3261: аутентификация SIP и границы транспортной безопасности.
IETF RFC 3711: защита медиа SRTP и требования к внешнему управлению ключами.