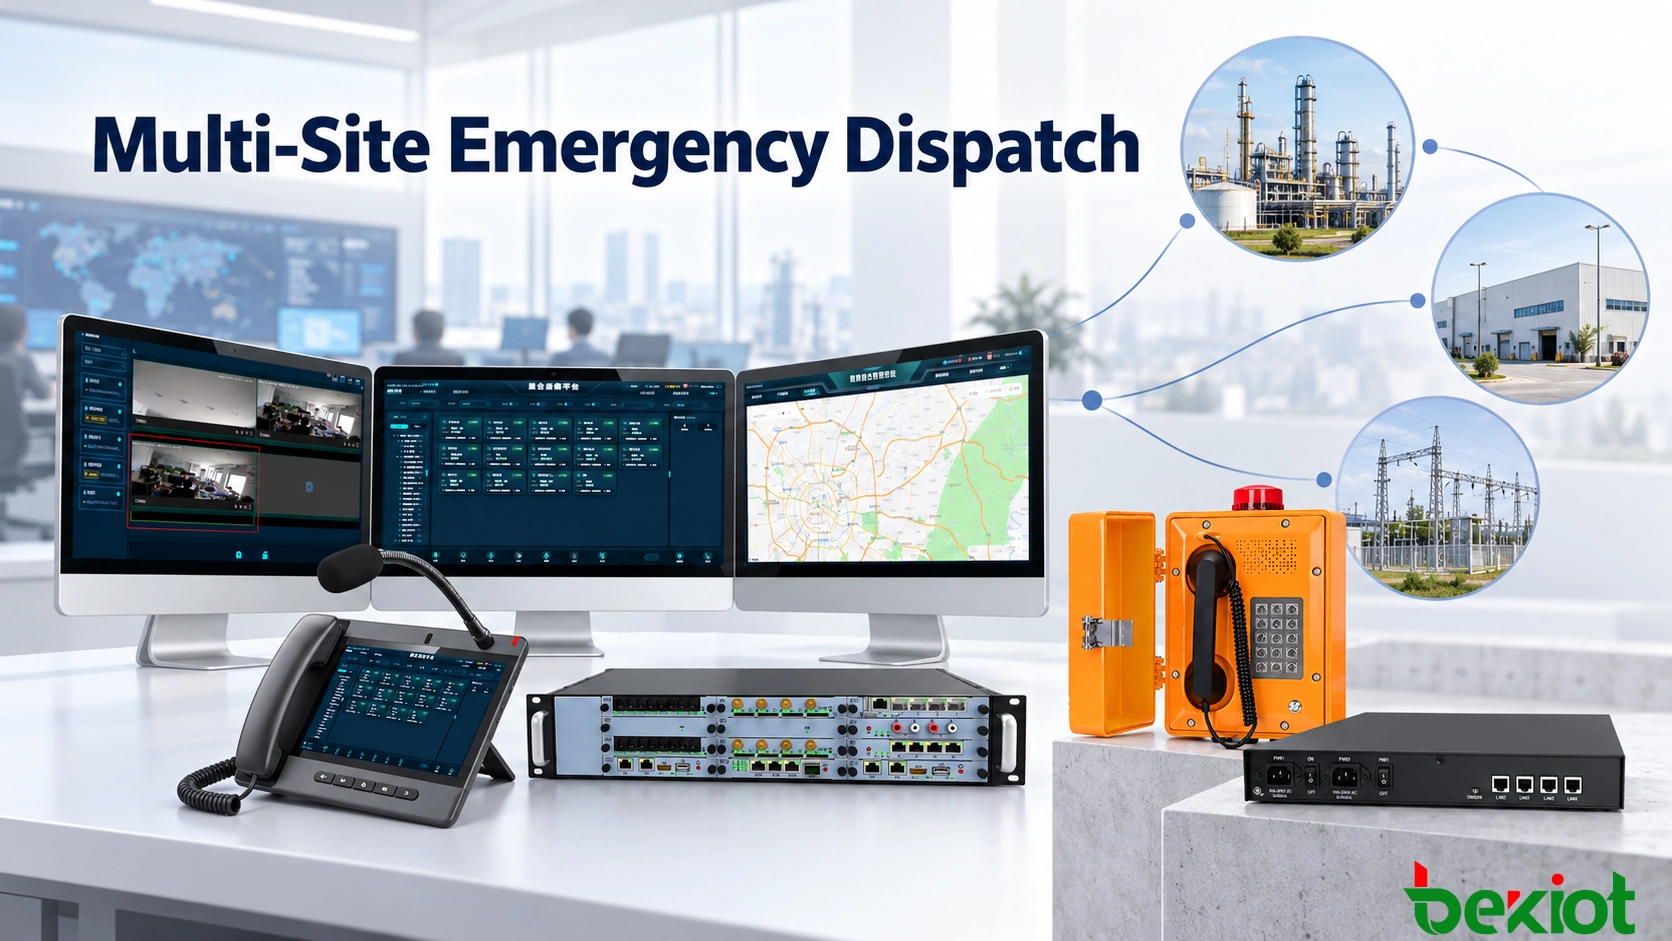
Компания эксплуатирует центральный диспетчерский пункт, три производственных предприятия и несколько удалённых подстанций. В штатном режиме вызовы, сигналы тревоги, радиогруппы и задачи оповещения координируются через единую платформу. Диспетчеры в главном офисе могут контролировать полевые терминалы, связываться с местными группами и поддерживать реагирование на происшествия на всех подключённых объектах.
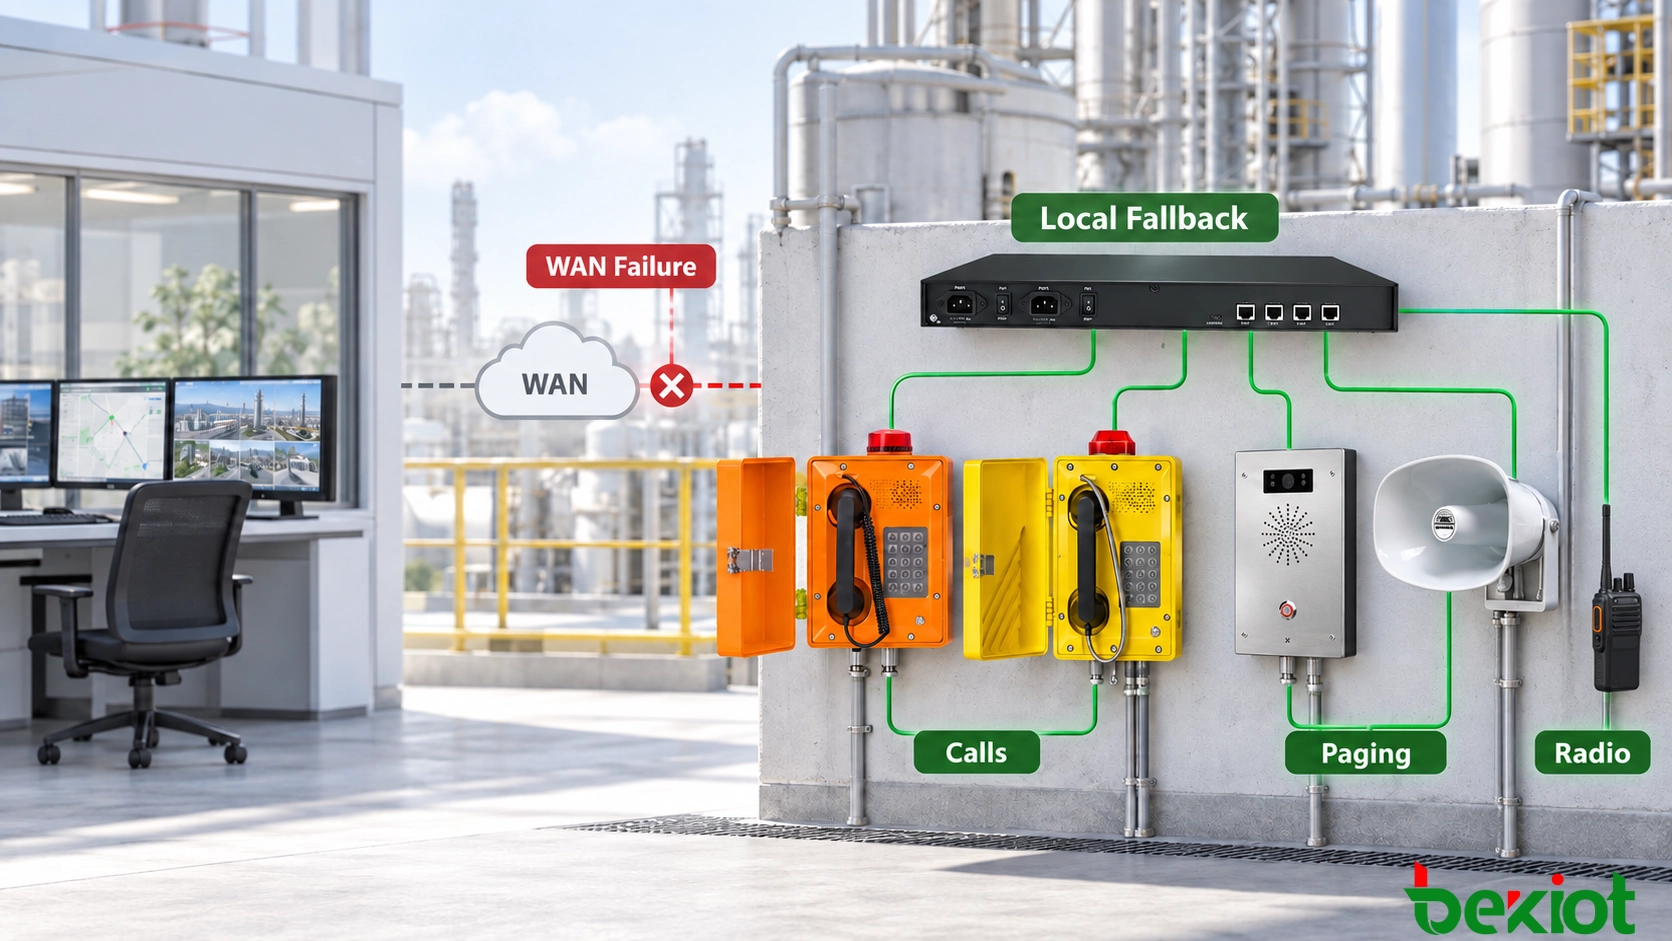
Однако при отказе WAN-соединения с одним из предприятий аварийная связь на этом объекте не может останавливаться до восстановления центральной сети. Работники по-прежнему должны иметь возможность позвонить в местную диспетчерскую, операторы — передавать инструкции по безопасности, а пользователи радиосвязи — продолжать координацию внутри пострадавшего объекта.
Поэтому задача проектирования состоит не просто в соединении нескольких объектов. Необходимо совместить централизованную координацию с достаточной локальной автономностью. В штатном режиме центральная платформа обеспечивает единую картину и межобъектовое управление. При отказе каждый критически важный объект сохраняет функции связи, необходимые для защиты людей и поддержания основных операций.
Уязвимости Централизованной Диспетчеризации
Централизованная диспетчеризация упрощает управление распределённой организацией. В единой структуре можно вести внутренние номера, радиоканалы, зоны оповещения, права пользователей, записи разговоров и журналы событий. Главный офис получает информацию о работе всей сети и может координировать ресурсы, когда происшествие затрагивает несколько объектов.
Такая модель эффективно работает, пока доступны центральные серверы и каналы связи. Риск возникает, когда каждая локальная служба зависит от удалённой платформы. Обрыв оптоволокна, неисправность маршрутизатора, разрыв VPN, ошибка межсетевого экрана или отказ центрального сервера могут изолировать объект, даже если его локальные коммутаторы, телефоны, переговорные устройства и громкоговорители продолжают работать.
Зависимость не всегда очевидна. Может казаться, что местный телефон вызывает другое устройство в том же здании, хотя в действительности SIP-сигнализация и медиапоток проходят через удалённый центр обработки данных. При отказе WAN без необходимости теряется канал связи, который мог бы оставаться внутри объекта.
Отказоустойчивая архитектура разделяет централизованное администрирование и критически важную локальную работу. Центральный пункт координирует сеть, но не является единственным местом, способным обрабатывать каждый аварийный вызов, сообщение оповещения или сигнал тревоги.
| Условие отказа | Возможное влияние на работу | Необходимые локальные возможности |
|---|---|---|
| Прерывание WAN-соединения | Оконечные устройства объекта теряют доступ к центральным службам | Локальная регистрация и маршрутизация вызовов |
| Центральный диспетчерский сервер недоступен | Вызовы и диспетчерские задачи невозможно обрабатывать централизованно | Резервный сервер или локальный контроллер |
| Отказ VPN или защищённого туннеля | Межобъектовый SIP-трафик и трафик управления могут быть прерваны | Независимые правила связи на объекте |
| Центральные рабочие места операторов отключены | Аварийные вызовы не принимаются в главном офисе | Местный оператор или альтернативная диспетчерская группа |
| Центральная база данных недоступна | Записи могут перестать поступать в центральное хранилище | Локальное хранение событий и записей |
| Восстановлена только часть WAN | Одни объекты подключаются повторно, а другие остаются изолированными | Независимый контроль состояния и управление каждым объектом |
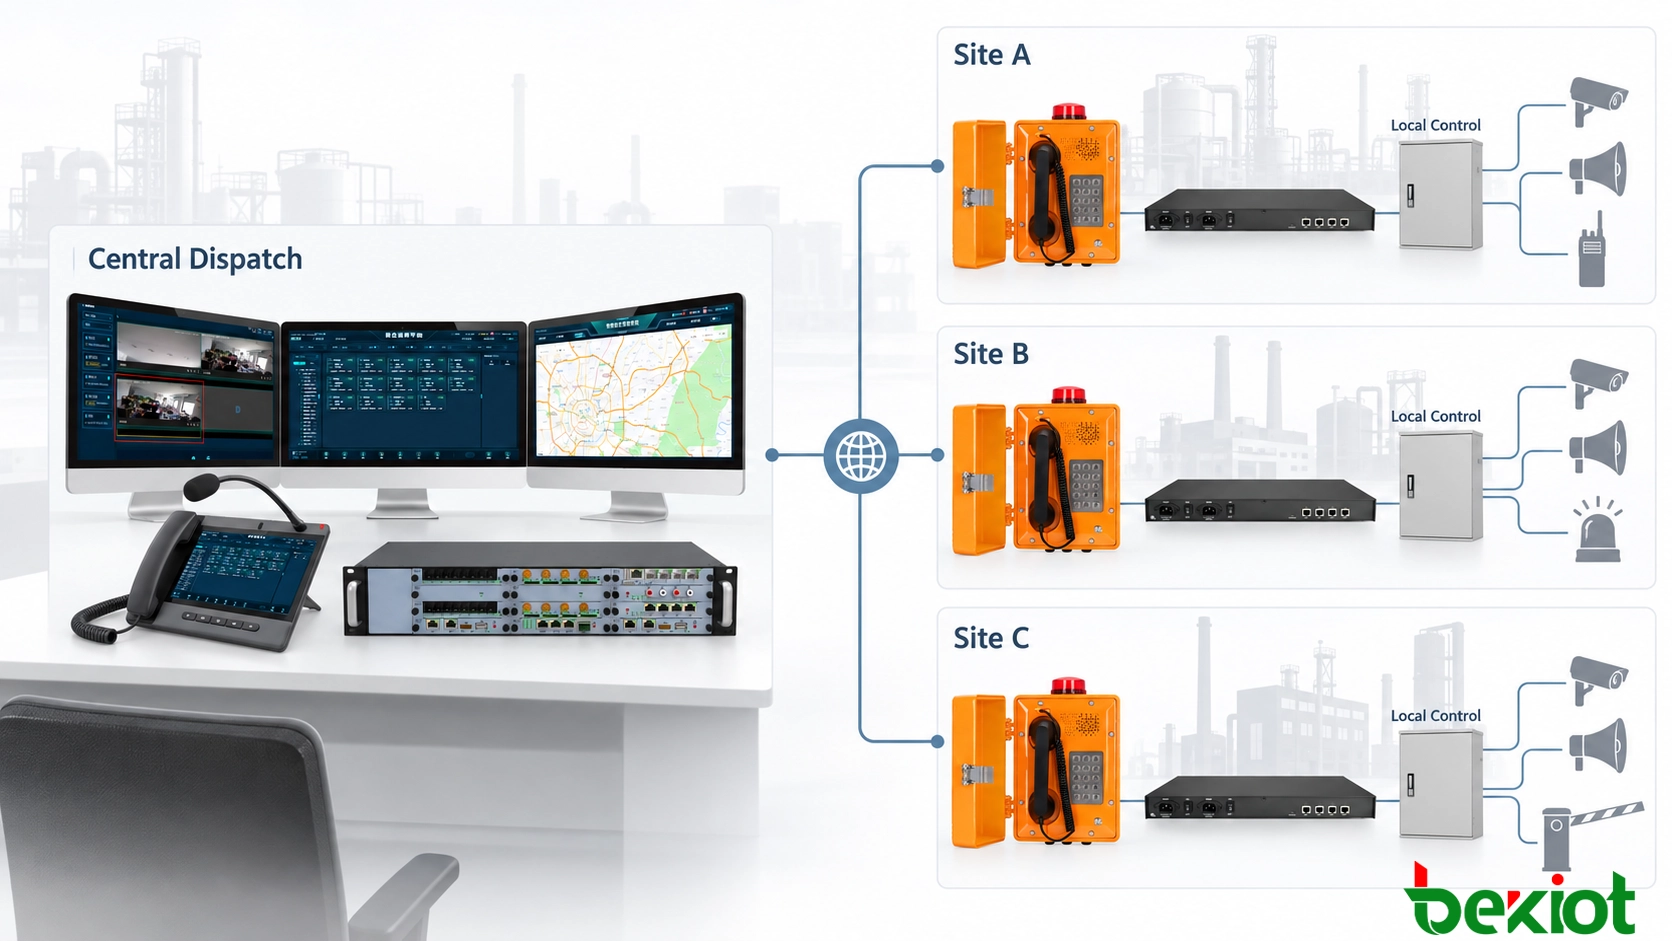
Центральный, Объектовый и Полевой Уровни Связи
Практическую многообъектовую систему можно разделить на центральный командный уровень, уровень управления объектом и уровень полевой связи. Каждый уровень выполняет свою роль при штатной работе, изоляции объекта и восстановлении системы.
Центральный командный уровень
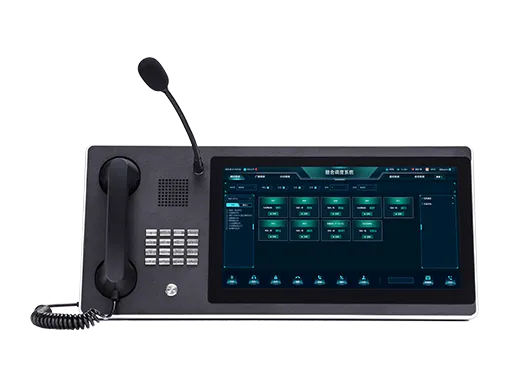
Центральный уровень обеспечивает координацию в масштабах всей организации. Он может включать основную диспетчерскую платформу, центральные SIP-серверы, службы записи, приложения GIS, управление сигналами тревоги, системные базы данных и операторские консоли.
Авторизованные диспетчеры могут связываться с пользователями любого подключённого объекта, выбирать радиогруппы, организовывать межобъектовые конференции, запускать оповещение и просматривать события с нескольких площадок. Централизованное администрирование также поддерживает планы нумерации, роли пользователей, политики маршрутизации и общие настройки системы.
Уровень управления объектом
На каждом критически важном объекте предусмотрены определённые возможности локального управления. В зависимости от размера и уровня риска площадки их может обеспечивать локальный SIP-сервер, шлюз живучести, компактный диспетчерский контроллер, сервер оповещения или интегрированное устройство связи.
Объектовый уровень сохраняет функции, необходимые при недоступности центральных служб. Он может регистрировать важные терминалы, обрабатывать внутренние вызовы, маршрутизировать экстренные номера, принимать входные сигналы тревоги, подключать локальные радиоканалы и активировать выбранные зоны оповещения.
Локальная система не обязана воспроизводить все центральные функции. Во время изоляции могут оставаться недоступными отчётность по всей организации, управление глобальным справочником и межобъектовая координация ресурсов. Задача локальной отказоустойчивости — сохранить критически важную связь, а не создавать полноценный второй главный офис на каждом объекте.
Уровень полевой связи
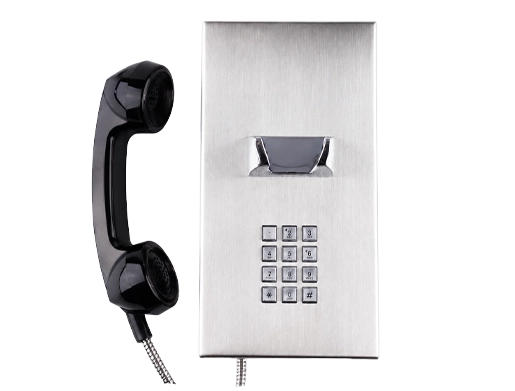
Полевой уровень включает промышленные телефоны, пункты экстренного вызова, SIP-переговорные устройства, микрофонные пульты оповещения, рупорные громкоговорители, радиошлюзы, портативные радиостанции и интерфейсы сигнализации. Эти устройства соединяют работников и представителей общественности с соответствующим пунктом управления.
Если архитектура позволяет, связь, начинающаяся и завершающаяся на одном объекте, должна оставаться в локальной сети. Вызов между полевым телефоном и местной диспетчерской не должен без необходимости зависеть от удалённого центра обработки данных. Локальная маршрутизация сигнализации и медиапотока снижает зависимость от WAN и исключает дополнительную задержку.
Связанное решение: Система конвергентной связи
Ответственность за Управление в Штатном Режиме
Когда все службы доступны, центральный диспетчерский пункт поддерживает общую оперативную картину. Он контролирует регистрацию конечных устройств, состояние сети, активные вызовы, сигналы тревоги и действия операторов на подключённых объектах.
Центральные диспетчеры могут напрямую связываться с местными диспетчерскими или полевыми пользователями. Они также могут создавать временные группы связи, включающие телефоны, пользователей радиосвязи и мобильные группы реагирования с разных площадок. Это особенно важно, когда для ликвидации происшествия требуются сотрудники или оборудование с нескольких объектов.
Местные операторы сохраняют полномочия в отношении событий, ограниченных собственной площадкой. Запрос на техническое обслуживание, незначительный сигнал оборудования или сообщение по безопасности для конкретного объекта могут обрабатываться локально, пока главный офис контролирует событие. Это сокращает ненужное вмешательство центра и позволяет людям, находящимся ближе всего к происшествию, реагировать немедленно.
Ответственность необходимо определить до развёртывания. В проекте системы следует указать, какие функции относятся к главному офису, какие остаются под местным управлением и при каких условиях полномочия могут переходить с одного уровня на другой.
| Функция | Центральный диспетчерский пункт | Локальный объект |
|---|---|---|
| Межобъектовая координация | Основная ответственность | Участие при необходимости |
| Локальные аварийные вызовы | Контроль или помощь | Немедленное реагирование |
| Оповещение на конкретном объекте | Доступно авторизованным пользователям | Прямой локальный доступ |
| Радиосвязь | Координация межобъектовых групп | Поддержание локальных каналов |
| Управление конфигурацией | Поддержание общесистемных политик | Ограниченные эксплуатационные права |
| Аварийный приоритет | Управление действиями во всей организации | Управление немедленными действиями на объекте |
Централизованные полномочия не должны задерживать локальное предупреждение. Если на предприятии сработал датчик газа, местному оператору необходим немедленный доступ к затронутым зонам оповещения, даже если главный офис ещё не рассмотрел происшествие. В то же время при переходе события на региональный уровень центральной диспетчерской могут потребоваться полномочия для передачи инструкций на несколько объектов.
Переход от Центрального Управления к Локальной Работе
Локальный резервный режим включается, когда объект больше не может связаться с центральной службой связи. Система должна отличать фактический отказ от короткой задержки или временной потери пакетов. Решение на основе одного пропущенного ответа может привести к ненужному переключению.
Проверки работоспособности могут учитывать состояние SIP-регистрации, контрольные сигналы серверов, мониторинг маршрутов и доступность сети. Локальная система запускает резервный режим только после выполнения заданных условий.
Типичный переход выполняется в следующей последовательности:
-
Объект обнаруживает потерю основного центрального сервера или WAN-соединения.
-
В течение заданного времени выполняются повторные попытки доступа к центральным службам, чтобы исключить кратковременный сбой.
-
Система пытается связаться с резервным центральным сервером или воспользоваться альтернативным сетевым маршрутом, если они доступны.
-
Если центральный доступ остаётся недоступным, основные службы переходят на локальный контроллер.
-
Активируются локальные планы набора, экстренные номера и диспетчерские группы.
-
Рабочее место местного оператора принимает вызовы, обычно направляемые в главный офис.
-
Оповещение, переговорная связь, радиосвязь и сигнализация продолжают работать в утверждённом локальном режиме.
-
На объекте регистрируются отказ и вся последующая активность связи.
Ограничения оконечных устройств и шлюзов
Поведение при аварийном переключении зависит от оборудования. Некоторые SIP-терминалы поддерживают основной, резервный и локальный адреса регистрации. Другие устройства могут регистрироваться только на одном сервере и зависят от шлюза живучести, локальной политики DNS, виртуального адреса или переключения на сетевом уровне.
Эти различия необходимо проверять при выборе оборудования. Нельзя исходить из того, что каждый телефон, громкоговоритель, переговорное устройство или шлюз автоматически переключится на локальный сервер. Время восстановления регистрации, интервалы повторных попыток и поведение активных вызовов также различаются у разных устройств.
Автоматический и ручной переход управления
Автоматическое резервирование полезно, когда связь должна продолжаться без ожидания администратора. Оно сокращает интервал между отказом центра и восстановлением локальной службы.
Для некоторых командных функций всё же может потребоваться подтверждение уполномоченного местного руководителя. Ручное подтверждение помогает предотвратить многократное изменение структуры управления из-за нестабильного WAN-соединения или необоснованный запуск местных аварийных процедур.
Режим ограниченной функциональности
При изоляции объекта не всегда сохраняются все возможности. Межобъектовые конференции, централизованные видеослужбы, глобальные справочники и расширенные отчёты могут стать недоступными. В режиме ограниченной функциональности можно оставить только аварийные вызовы, локальное оповещение, радиосвязь, обработку сигналов тревоги и основную запись.
Интерфейсы операторов должны показывать, какие функции остаются доступными. Хорошо заметный индикатор изоляции не позволит персоналу ошибочно считать, что вызов, радиопередача или сообщение оповещения достигли главного офиса либо другого отключённого объекта.
Управление Частичными и Многообъектовыми Отказами
Распределённые системы редко отказывают одним понятным и предсказуемым способом. Один объект может потерять WAN-соединение, пока другой остаётся подключённым. Региональный сбой сети может одновременно изолировать несколько площадок. В процессе восстановления одни службы могут вернуться раньше других.
Поэтому рабочее состояние должно отслеживаться отдельно для каждого объекта. Главный офис может продолжать управлять объектом A, пока объект B работает локально, а объект C связывается через резервный мобильный или спутниковый канал. Платформа не должна считать всю сеть либо полностью подключённой, либо полностью отключённой.
Переход нескольких объектов в локальный режим
Если одновременно изолировано несколько площадок, каждый локальный контроллер управляет собственными критически важными службами. Экстренные номера, зоны оповещения и радиоресурсы остаются привязанными к правильному объекту, чтобы при отказе вызовы не направлялись на другую отключённую площадку.
Если остаётся доступным альтернативный канал, объекты могут передавать в главный офис сокращённый набор информации. Сводкам сигналов тревоги и коротким сообщениям о состоянии можно назначить более высокий приоритет, чем видеопотокам, крупным файлам записей или обычному трафику управления.
Предотвращение противоречивых команд
Частично восстановленная сеть может создавать конфликты управления. Главный офис может вернуть доступ к объекту, пока местный оператор ещё обрабатывает активную аварийную ситуацию. Если оба уровня передают несовместимые команды, полевые пользователи могут получать одновременно несколько вызовов или противоречивые объявления.
Системе необходима однозначная модель полномочий. Активный локальный аварийный сеанс может оставаться под местным управлением до завершения или официальной передачи. В другом варианте центральный руководитель запрашивает передачу, а местная консоль показывает, кто теперь отвечает за событие.
Для приоритета оповещения также нужны однозначные правила. Местное сообщение об эвакуации не должно прерываться обычным объявлением из главного офиса. Однако подтверждённая аварийная команда для всей организации может получить приоритет над локальным трафиком более низкого уровня.
Предотвращение разделённого управления
Разделённое управление возникает, когда центральная и локальная платформы одновременно считают себя ответственными за один объект. Это может привести к дублированию вызовов, повторным сигналам тревоги, противоречивым состояниям устройств и несогласованным записям.
Владение сеансом, идентификаторы объектов и флаги состояния управления помогают предотвратить такую ситуацию. Объект, перешедший в локальный режим, получает соответствующую отметку, а центральные действия остаются ограниченными до подтверждения состояния соединения и полномочий.
Таймеры восстановления также предотвращают частые переключения. После восстановления связи система может выждать установленный период стабильности перед передачей управления. Если в течение этого времени WAN снова откажет, объект останется в локальном режиме и не будет постоянно переключаться между режимами работы.
Восстановление, Синхронизация Данных и Проверка
Восстановление сетевого соединения не означает автоматически, что объект готов вернуться под централизованное управление. Сначала в процессе восстановления проверяются центральная служба SIP, диспетчерские приложения, базы данных, системы аутентификации и медиатракты.
Активным аварийным вызовам и сообщениям оповещения обычно позволяют завершиться до изменения регистрации или маршрутов. Прерывание текущего сообщения об эвакуации только потому, что WAN восстановлена, создаст больший риск, чем сохранение локального режима ещё на несколько минут.
Возврат полномочий центральной диспетчерской
После того как центральные службы остаются стабильными в течение требуемого времени, объект может запросить или принять управляемый возврат. Местная консоль отображает изменение, а центральная платформа подтверждает, что снова приняла ответственность.
Перед снятием локального управления проверяются состояние объекта, активные сигналы тревоги и незавершённые задачи связи. Это не позволяет событию, уже подтверждённому на объекте, снова появиться в главном офисе как новое происшествие без ответа.
Синхронизация записей
Данные о вызовах, оповещениях, сигналах тревоги и действиях операторов, сохранённые во время изоляции, передаются после восстановления соединения. Каждая запись должна содержать исходную метку времени, идентификатор объекта, идентификатор устройства и ссылку на событие, чтобы её можно было правильно разместить в центральном журнале.
Процесс синхронизации проверяет наличие повторяющихся событий. Если центральная и локальная системы создали отдельные записи для одного происшествия, платформа может связать их, а не представлять как независимые аварийные ситуации. Записи, которые нельзя согласовать автоматически, помечаются для проверки администратором.
Надёжное ведение времени крайне важно. Локальный источник времени или подходящий механизм сохранения точности ограничивает уход часов, пока объект отключён. Без такого контроля после синхронизации записи и сигналы тревоги могут отображаться в неправильном порядке.
Испытания в реалистичных условиях отказа
Приёмочные испытания должны охватывать весь процесс переключения, а не только проверку запуска резервного сервера. Полезные сценарии испытаний включают:
-
Отключение основного WAN-канала во время активных локальных вызовов
-
Остановку основной центральной службы SIP или диспетчеризации
-
Прерывание VPN при сохранении доступности физической сети
-
Отключение центральных рабочих мест операторов
-
Одновременную изоляцию двух или более объектов
-
Восстановление связи только с одним из нескольких изолированных объектов
-
Выполнение аварийных вызовов во время локальной работы
-
Передачу локальных сообщений в реальном времени и в записи
-
Подтверждение постоянного доступа к локальным радиоканалам
-
Проверку одновременных запросов центрального и местного оповещения
-
Восстановление WAN во время активного аварийного вызова
-
Последующую проверку записей, меток времени и синхронизации событий
В отчёте об испытаниях можно указать время обнаружения отказа, время переключения, количество потерянных при переходе вызовов, доступные в ограниченном режиме службы и время восстановления централизованного управления. В испытаниях должны участвовать и операторы, поскольку непрерывность связи зависит от того, распознаёт ли персонал текущий режим и соблюдает ли правильную процедуру.
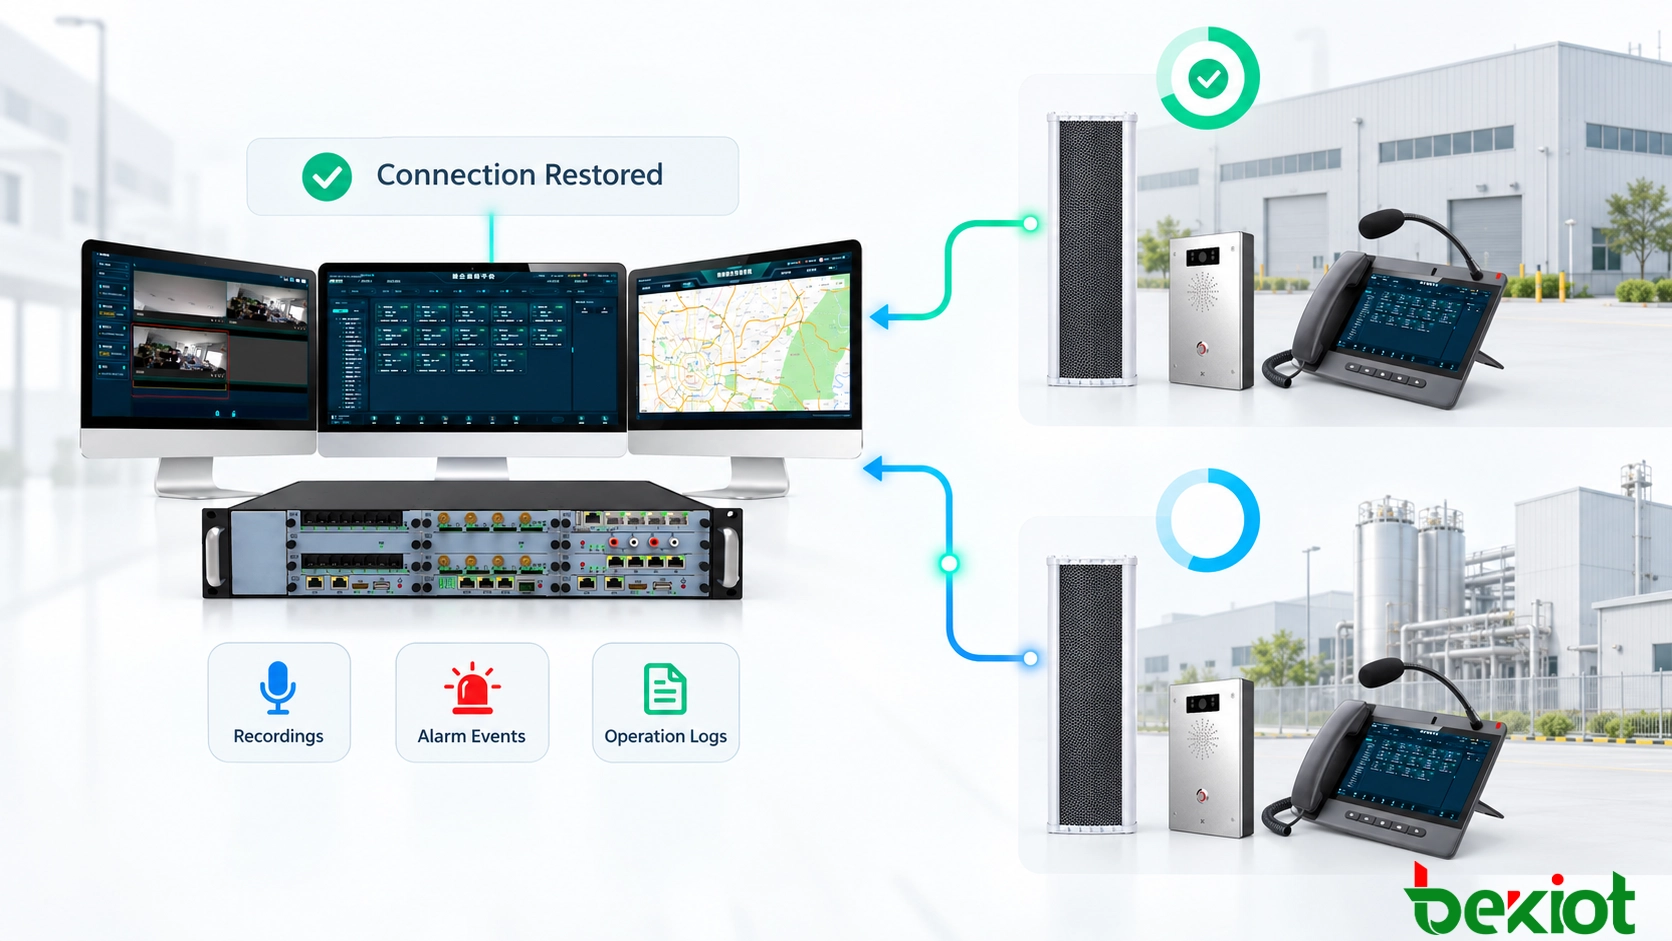
Многообъектовая система аварийной диспетчеризации должна работать как единая скоординированная сеть, не превращаясь в одну уязвимую систему. Централизованное управление обеспечивает общую картину, последовательное администрирование и межобъектовую координацию. Локальная отказоустойчивость позволяет изолированной площадке принимать аварийные вызовы, предупреждать людей и самостоятельно координировать реагирование.
Правильная архитектура не является ни полностью централизованной, ни полностью независимой. Командование в масштабах организации остаётся за центральной платформой, а каждый объект сохраняет функции, действительно необходимые во время изоляции. После восстановления связи полномочия и данные возвращаются посредством контролируемого процесса восстановления, а не немедленного и непроверенного переключения.
Часто Задаваемые Вопросы
Как долго объект должен работать без центральной платформы?
Необходимый срок зависит от оценки рисков объекта и ожидаемого времени ремонта. Небольшому объекту может потребоваться несколько часов локальной работы, тогда как удалённой промышленной площадке могут понадобиться локальная производительность, хранилище и резервное питание для работы в течение одного или нескольких дней.
Могут ли аналоговые телефоны использовать локальную резервную систему?
Да. Аналоговые телефоны могут продолжать работать через локальный аналоговый шлюз, УАТС или контроллер живучести голосовой связи. Настройки шлюза и маршрутизации должны позволять выполнять местные вызовы без зависимости от удалённого SIP-сервера.
Могут ли несколько небольших объектов совместно использовать региональный резервный центр?
Региональный резервный центр может поддерживать несколько площадок, если остаётся доступным альтернативный канал связи. Критически важным объектам всё равно могут потребоваться базовые средства связи на месте, поскольку региональный сбой сети способен отключить их как от основного, так и от резервного центра.
Как следует защищать права локального резервного режима?
Для локального управления необходимы ролевые учётные записи, ограниченные аварийные функции, журналы операций и защищённый административный доступ. Пароли по умолчанию и общие учётные записи операторов неприемлемы, поскольку резервный режим может предоставлять доступ к высокоприоритетным вызовам и функциям оповещения.
Требуется ли отдельное лицензирование для локальной живучести?
Это зависит от диспетчерской платформы, SIP-сервера и подключённых приложений. В одних системах функции резервирования или живучести объекта включены в основную лицензию, а в других требуются отдельные лицензии для локальных серверов, каналов записи, шлюзов или рабочих мест операторов. Условия лицензирования необходимо проверить до окончательного утверждения архитектуры системы.