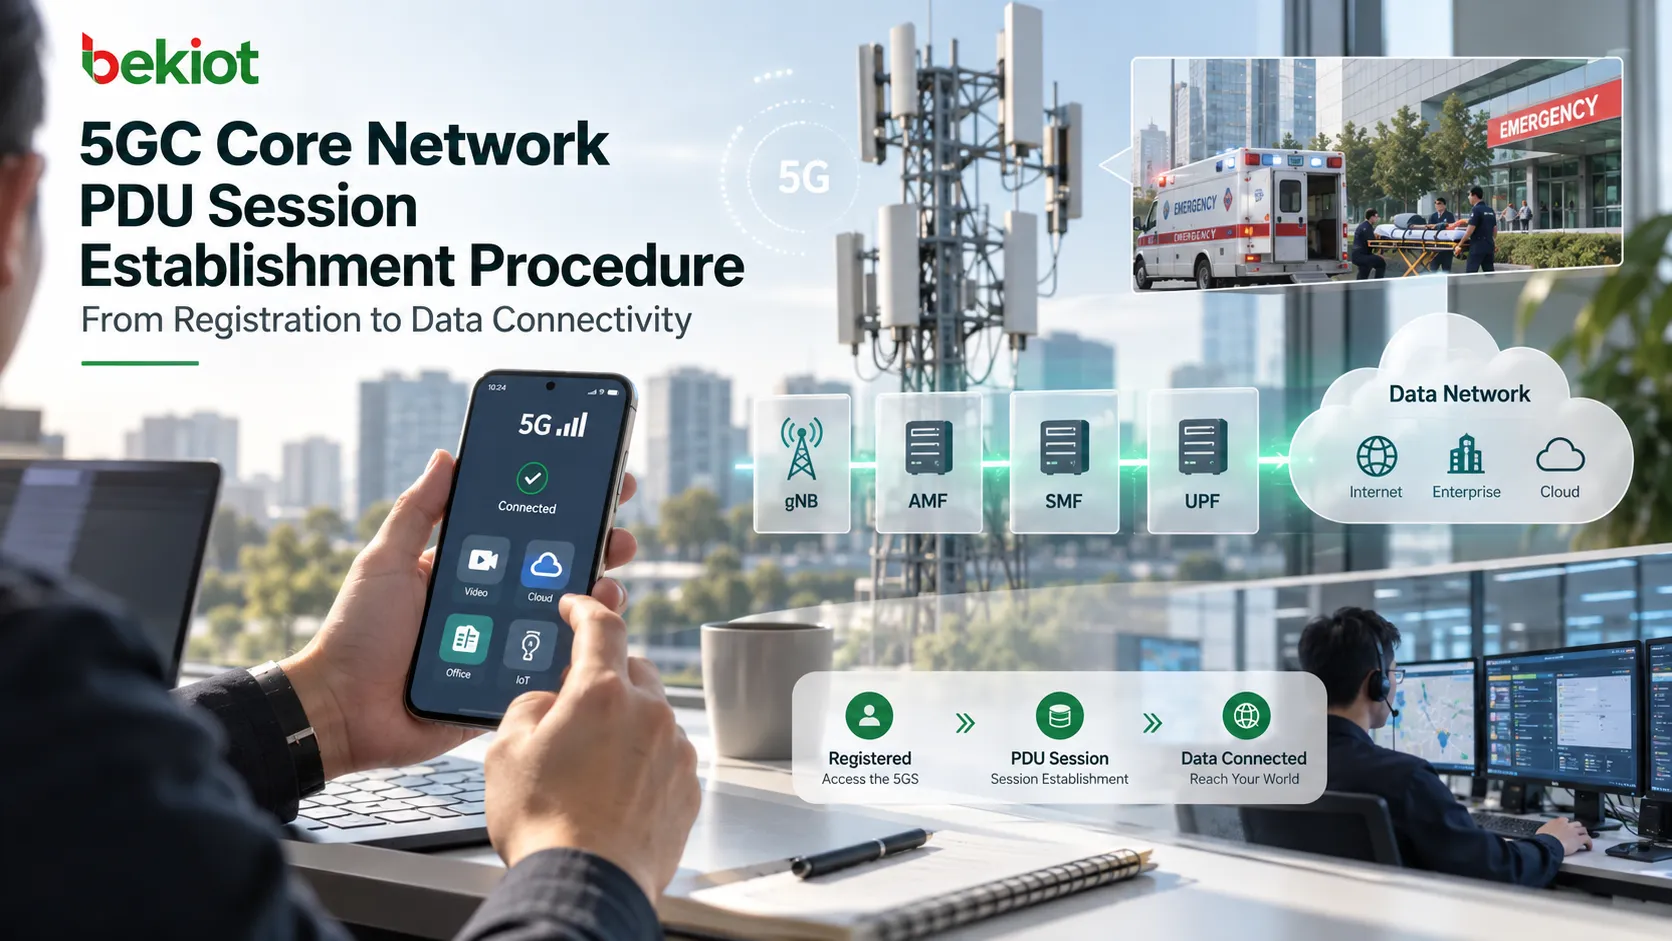
UE может завершить регистрацию 5G, но приложения по-прежнему не будут иметь доступа к Интернету. Регистрация создает контекст доступа и мобильности; установление PDU-сессии создает сессию, соединяющую UE с сетью передачи данных. Значок 5G или сообщение Registration Accept сами по себе не доказывают ни установление сессии, ни успешную пересылку пакетов.
В руководстве рассматривается новая сессия, запрошенная UE через доступ 3GPP, на основе процедуры без роуминга или с локальным выходом в сеть данных. Роуминг с маршрутизацией через домашнюю сеть, экстренные сессии, перенос между доступами и оптимизации CIoT плоскости управления содержат дополнительные или иные ветви. Описанная ниже обычная последовательность пользовательской плоскости N3 не универсальна для всех реализаций.
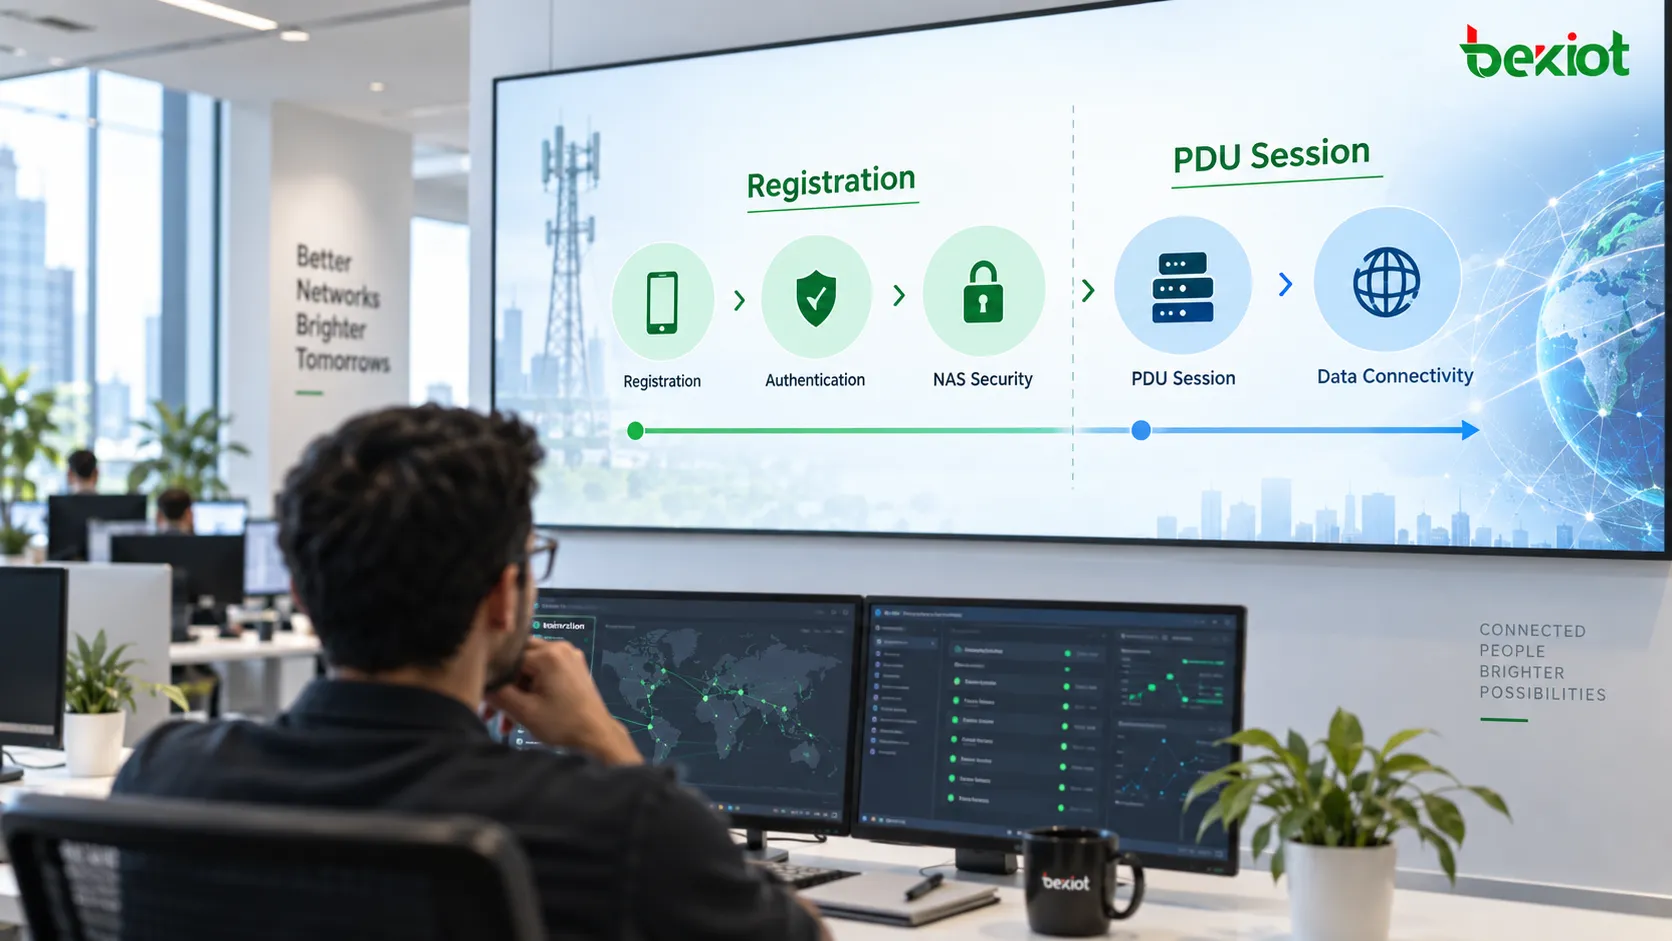
Регистрация и PDU-сессии решают разные задачи
AMF координирует обработку идентичности, аутентификацию, безопасность NAS и контекст управления регистрацией. PDU-сессия добавляет DNN, S-NSSAI, обслуживающую SMF, якорь пользовательской плоскости и разрешенные параметры, необходимые для передачи данных. Для Интернета, IMS и корпоративных сетей могут использоваться разные сессии.
В терминологии EPC соединение PDN содержит EPS-биреры. В 5GS соответствующая учебная модель — PDU-сессия, содержащая потоки QoS; правило QoS по умолчанию не создает LTE Default EPS Bearer. Зарегистрированное UE может не иметь PDU-сессий или поддерживать несколько сессий для разных услуг. Установление возможно вскоре после регистрации или позднее, когда потребуется связь.
Для PDU-сессии типа IP выделение или настройка адреса входит в создание подключения. Существуют также типы PDU-сессий Ethernet и Unstructured, поэтому получение IP-адреса не является универсальным результатом. Примеры с IP-адресами в этой статье относятся к IP-сессиям.
Разделяйте транспорт NAS и внутренний запрос сессии
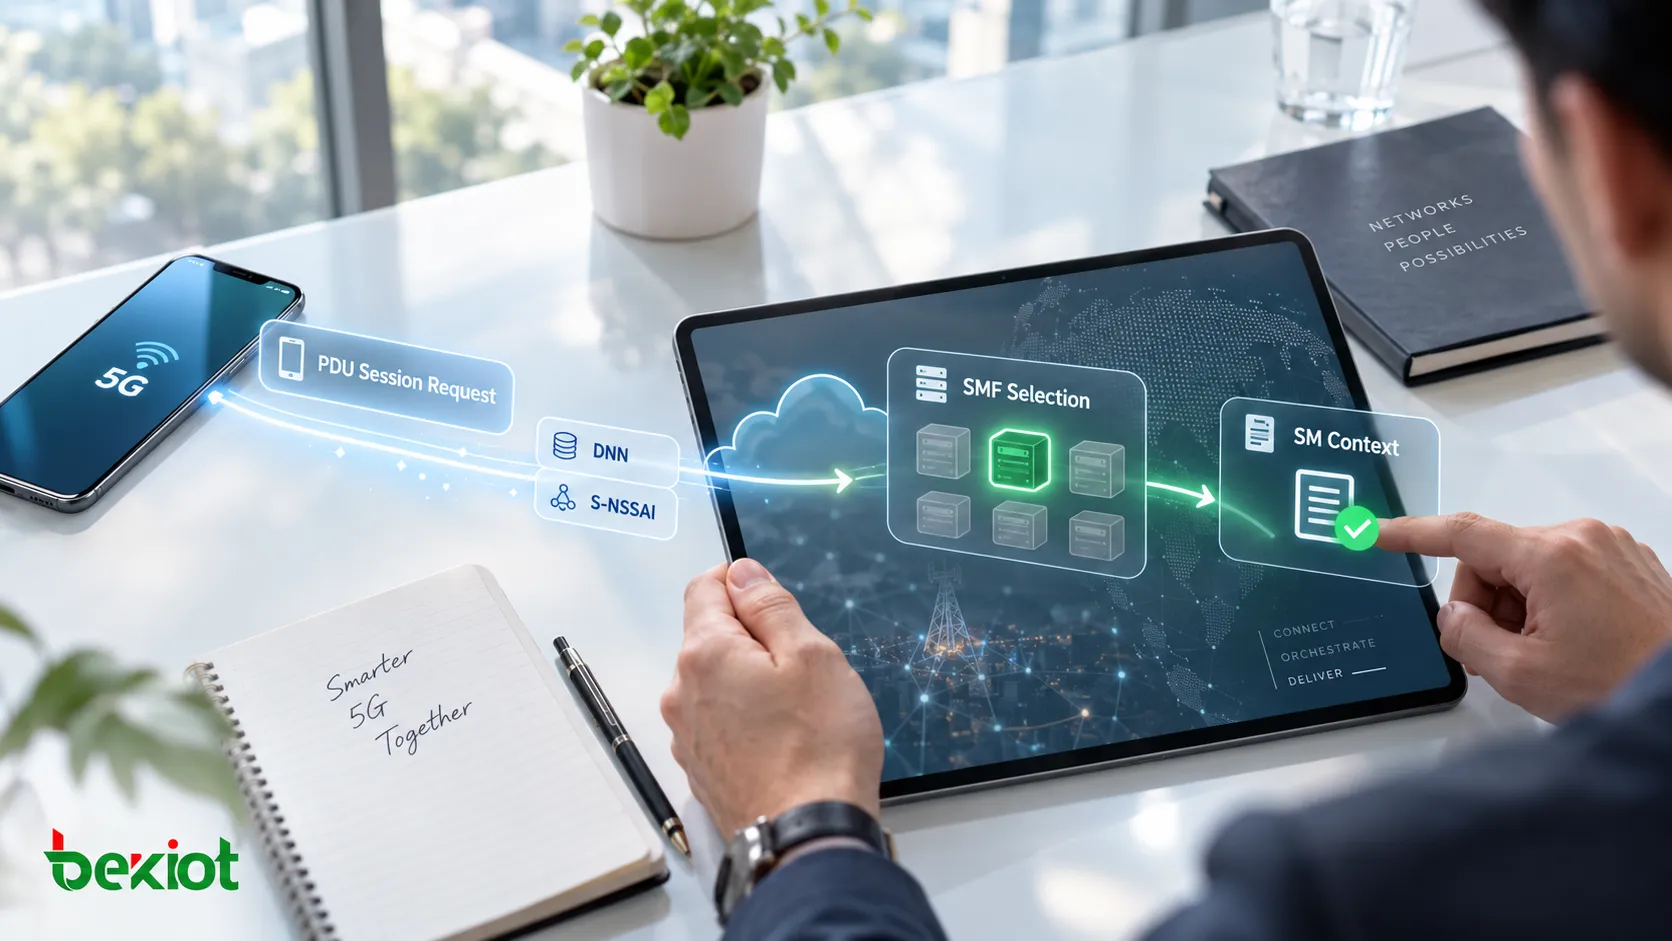
UE отправляет PDU Session Establishment Request в контейнере N1 SM, передаваемом сообщением UL NAS TRANSPORT. DNN, S-NSSAI, тип запроса и идентификатор PDU-сессии, используемые AMF для маршрутизации, необходимо отличать от внутреннего сообщения 5GSM. Внутренний запрос идентифицирует сессию и запрашивает параметры, например тип PDU-сессии и режим SSC; внешний транспорт предоставляет контекст маршрутизации.
Идентификатор PDU-сессии различает сессии одного UE. SUPI идентифицирует абонента, а не отдельную сессию.
DNN идентифицирует целевую сеть данных и участвует в выборе SMF, выборе UPF и принятии решений о политике.
S-NSSAI идентифицирует сетевой срез. Запрошенная комбинация должна соответствовать разрешенным срезам, подписке и возможностям сети.
Тип запроса отличает начальный запрос от случая существующей сессии или экстренной услуги. Не делайте вывод о новой сессии только по названию сообщения.
Запрошенные параметры — входные данные для авторизации, а не гарантированный результат. Проверьте фактически выбранные DNN и S-NSSAI, а также соответствие разрешенного типа PDU-сессии и режима SSC требуемой услуге.
AMF выбирает SMF и создает SM-контекст
gNB передает сигнализацию NAS в AMF через NGAP вместе с информацией о доступе и местоположении, например TAI и NR-CGI. Он не выбирает политику сессии или правила пересылки UPF; позднее он управляет необходимыми радиоресурсами.
AMF выбирает SMF, способную обслуживать DNN и S-NSSAI. Обнаружение через NRF может вернуть кандидатов для службы Nsmf_PDUSession на основе сведений о срезе, DNN и обслуживающей сети. Выбор зависит также от политики развертывания. Кэширование результатов обнаружения, локальная конфигурация или маршрутизация через SCP могут менять набор обменов обнаружения в трассе.
AMF вызывает Nsmf_PDUSession_CreateSMContext, передавая идентификаторы абонента и сессии, выбранные сведения о маршрутизации и контейнер N1 SM. SMF принимает управление сессией, а AMF продолжает управлять доступом и мобильностью и передавать информацию N1/N2.
Данные подписки и политика ограничивают параметры сессии
При необходимости SMF получает из UDM соответствующие данные подписки для управления сессиями и может подписаться на их изменения. Данные, связанные с DNN и S-NSSAI, могут ограничивать тип PDU-сессии, режим SSC, Session-AMBR и QoS по умолчанию. Например, запрос IPv4 все равно требует разрешенного совместимого типа сессии.
SMF также регистрирует в UDM свою обслуживающую связь с абонентом и сессией на соответствующем этапе. Получение данных, подписки и регистрация — отдельные операции; их порядок и повторное использование зависят от процедуры и имеющегося контекста. Их нельзя считать единой транзакцией, которую обязательно повторяют при каждом запросе.
При динамическом управлении политиками SM функция SMF выбирает PCF и устанавливает ассоциацию политики SM. На разрешенную политику могут влиять идентификатор абонента, DNN, S-NSSAI, местоположение и QoS подписки. Если применимо, дополнительной условной проверкой служит аутентификация или авторизация во внешней сети данных.
Перед настройкой обработки пользовательских данных SMF согласует запрос UE, ограничения подписки и применимую политику. Участие PCF и отдельные правила зависят от услуги и развертывания; отсутствие необязательного обмена само по себе не доказывает неисправность.
N4 преобразует требования сессии в правила UPF
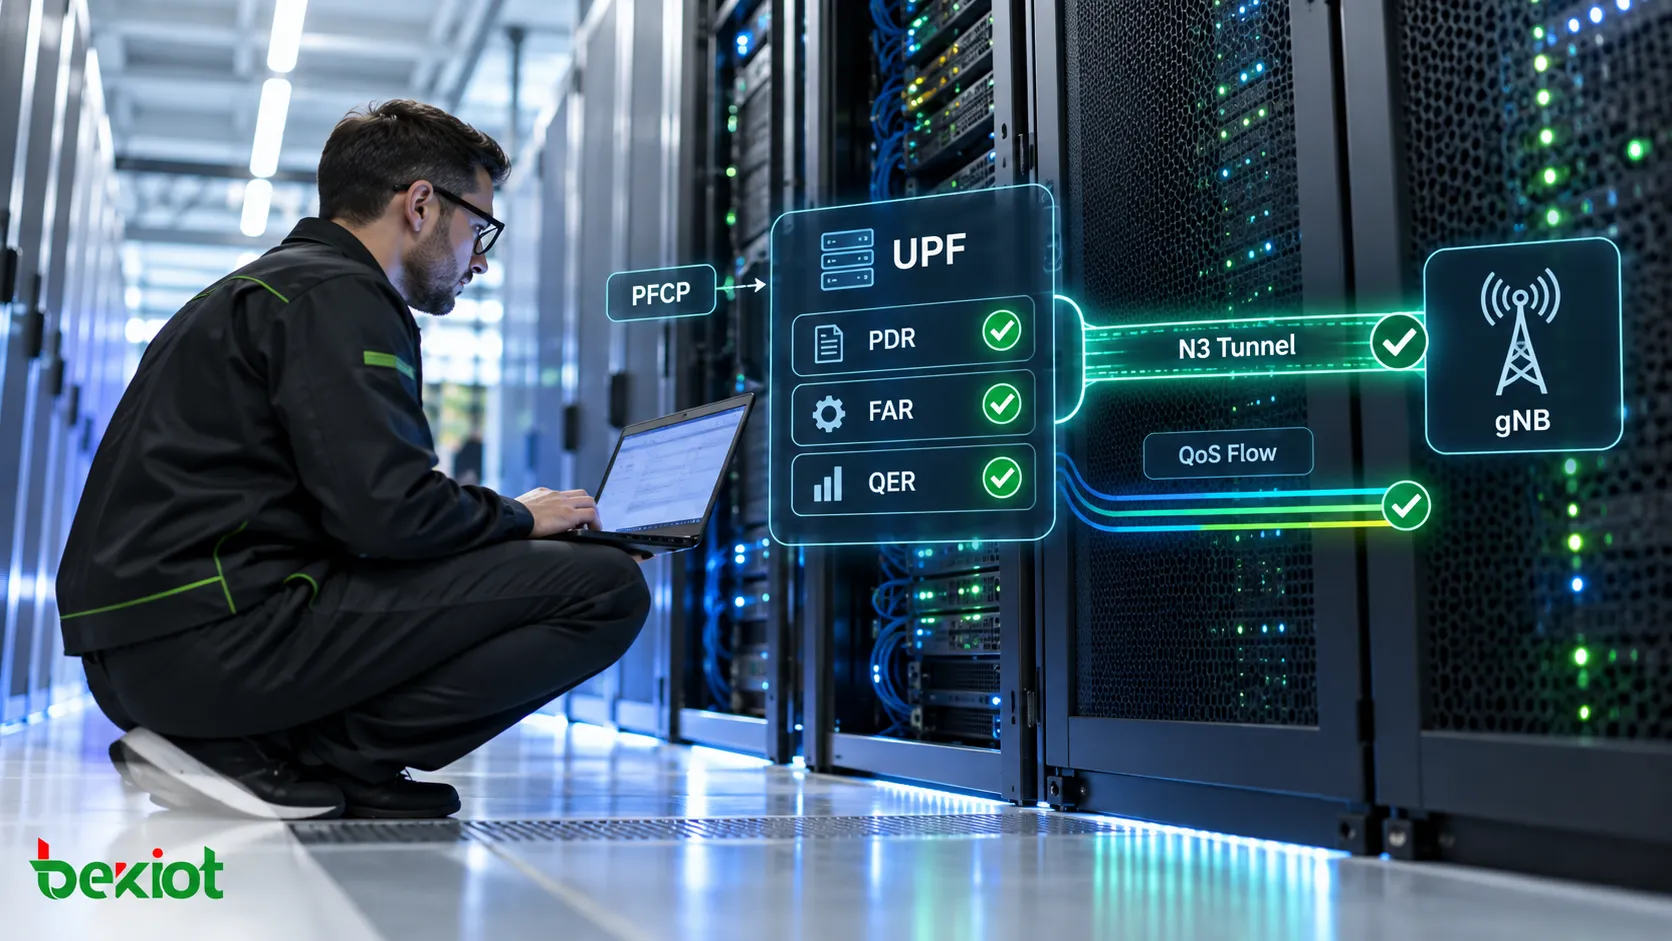
SMF выбирает подходящую UPF с учетом DNN, среза, топологии и местоположения UE. Через N4 она использует PFCP для установления или изменения требуемой сессии пользовательской плоскости. В обычном случае новой сессии сообщение PFCP Session Establishment Request устанавливает начальные правила.
PDR определяет пакеты сессии или потока трафика и ссылается на применимые правила обработки.
FAR задает пересылку, отбрасывание, буферизацию или другую поддерживаемую обработку соответствующих пакетов.
QER обеспечивает применение требуемой QoS, включая разрешение или блокирование трафика и ограничение скорости.
URR задает применимые измерения использования и отчетность.
Эти правила работают совместно; не каждой сессии нужен одинаковый набор. Проверяйте ссылки в PDR наряду с содержимым правил. Правильная FAR, привязанная к неверной PDR, все равно приведет к неправильной пересылке.
Ответ UPF идентифицирует ее PFCP-сессию посредством F-SEID и, если применимо, возвращает выделенные сведения о туннеле пользовательской плоскости. PFCP F-SEID идентифицирует состояние сессии плоскости управления; N3 F-TEID идентифицирует оконечную точку туннеля GTP-U. Они не взаимозаменяемы. Сведения о туннеле могут выделяться согласно поддерживаемой процедуре, а не всегда создаваться одним фиксированным способом.
На этом этапе сведения N3 со стороны UPF могут быть готовы, тогда как нисходящая оконечная точка gNB еще неизвестна. Поэтому успешный первоначальный обмен PFCP не завершает весь путь данных.
N1 и N2 согласуют радиоресурсы и туннель N3
SMF вызывает Namf_Communication_N1N2MessageTransfer, чтобы передать два разных содержимых. Информация N1 SM доставляет UE PDU Session Establishment Accept, включая согласованные параметры и разрешенные правила QoS, если применимо. Информация N2 SM предоставляет RAN сведения о сессии и потоках QoS, а также восходящую оконечную точку туннеля на стороне UPF.
При проверке DNN, S-NSSAI и адресов разделяйте уровни сообщений. Не каждый параметр общей процедуры является информационным элементом внутреннего Accept. Для IPv6-сессии может также потребоваться последующая настройка IPv6-адреса.
AMF отправляет NGAP-сообщение PDU Session Resource Setup Request. gNB выделяет необходимые радио- и N3-ресурсы и доставляет NAS Accept в UE. Его PDU Session Resource Setup Response сообщает о принятых или неуспешных ресурсах и о нисходящем туннеле на стороне gNB.
AMF передает результат N2 через Nsmf_PDUSession_UpdateSMContext. Затем SMF при необходимости использует PFCP Session Modification, чтобы передать оконечную точку gNB и обновить нисходящую пересылку. Проверяйте и IP-адрес, и TEID: принимающая оконечная точка выделяет TEID для соответствующего направления.
Обычный путь пользовательских данных: UE → gNB → N3 GTP-U → UPF → N6 → сеть данных; для нисходящего трафика путь обратный. Несколько UPF и специфичная для развертывания маршрутизация могут расширять эту модель. Принятие NAS, создание ресурсов RAN и реальный сквозной трафик — отдельные контрольные точки доказательств.
Исследуйте первую неуспешную контрольную точку
Подтвердите регистрацию и захватите запрос UE на AMF. Сравните внешние параметры маршрутизации и внутренний запрос 5GSM, включая идентификатор сессии, тип запроса, DNN, S-NSSAI, тип PDU-сессии и режим SSC.
Проверьте выбор SMF и создание SM-контекста. Сопоставьте идентификаторы абонента и сессии в NAS и сервисной сигнализации, затем исследуйте причины отказа или ошибки службы.
Проверьте разрешения подписки, применимую политику PCF и необходимую внешнюю аутентификацию. Отличайте отказ в услуге от сбоя транспорта.
Проверьте результаты PFCP, связи PDR/FAR/QER/URR и оконечные точки туннеля для каждого направления. Подтвердите результат gNB и последующее изменение N4, если оно требуется.
Наблюдайте восходящий и нисходящий GTP-U на N3, затем трафик на N6. При необходимости проверьте маршрутизацию, обратные пути, адресную конфигурацию и DNS. Работающий туннель не доказывает доступность целевого приложения.
Первая неуспешная точка позволяет локализовать сбой в NAS, сервисной сигнализации, N4, RAN/N3 или сети данных. Повторные проверки аутентификации после корректного Accept сессии редко полезны, если трасса не указывает на регистрацию или безопасность.
Частые вопросы
Регистрация автоматически устанавливает PDU-сессию?
Нет. Это отдельные процедуры. UE может оставаться зарегистрированным без сессии и запросить ее позднее. Момент зависит от поведения UE, настроенных услуг и политики сети.
Доказывает ли Accept работоспособность Интернета?
Нет. Проверьте ресурсы RAN, оба направления N3, правила UPF и доступность через N6. Для IP-сессии проверьте также адресную конфигурацию и нужную сеть данных: не каждый DNN предоставляет доступ к публичному Интернету.
Почему после установления наблюдается изменение N4?
Оконечная точка gNB может стать известной только после создания ресурсов RAN. Тогда SMF обновляет UPF, чтобы нисходящие пакеты использовали эту точку. Читайте фактически измененные правила, не считая каждое изменение новой сессией.
QFI и QER — одно и то же?
Нет. QFI идентифицирует поток QoS в 5GS. QER — правило PFCP для обеспечения QoS в UPF, которое может содержать соответствующий QFI. Идентификатор и правило обеспечения выполняют разные задачи.
Связанные процедуры и стандарты
Предшествующая процедура доступа описана в материале о начальной регистрации 5G. Удаление существующей сессии описано в материале об освобождении PDU-сессии; освобождение одной сессии не обязательно дерегистрирует UE.
Эталонный поток определен в 3GPP TS 23.502, пункт 4.3.2.2.1. Содержимое сообщений и транспорт NAS определены в 3GPP TS 24.501, а правила PFCP и параметры туннелей — в 3GPP TS 29.244.